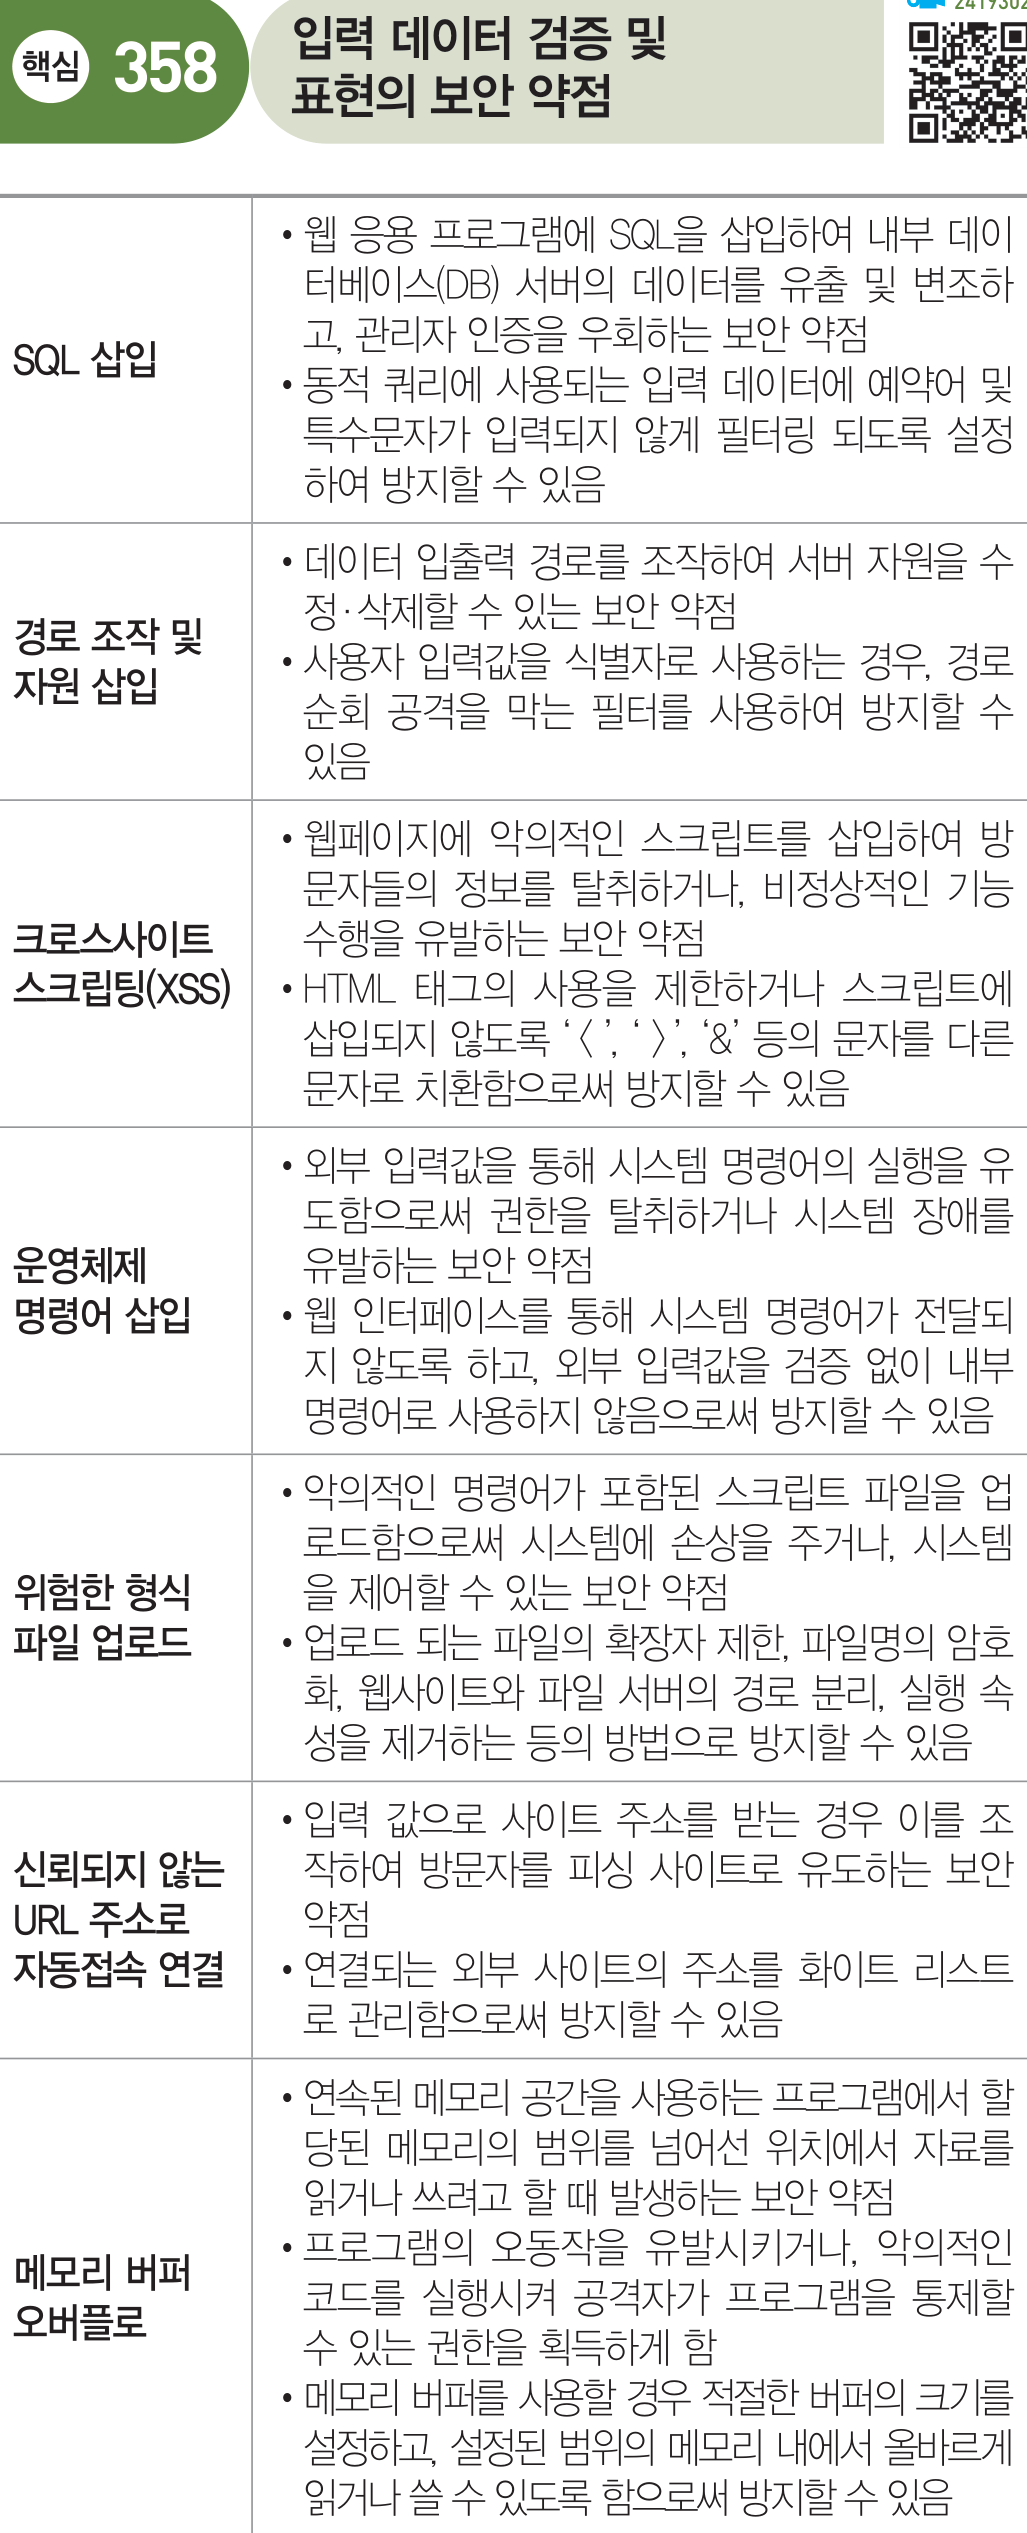
정보시스템 구축관리 핵심358 입력 데이터 검증 및 표현의 보안 약점 출제 빈도 ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ 8회 원본 111~112쪽 •웹 응용 프로그램에 SQL을 삽입하여 내부 데이터베이스(DB) 서버의 데이터를 유출 및 변조하고, 관리자 인증을 우회하는 보안 약점SQL 삽입•동적 쿼리에 사용되는 입력 데이터에 예약어 및특수문자가 입력되지 않게 필터링 되도록 설정하여 방지할 수 있음•데이터 입출력 경로를 조작하여 서버 자원을 수정·삭제할 수 있는 보안 약점경로 조작 및•사용자 입력값을 식별자로 사용하는 경우, 경로자원 삽입순회 공격을 막는 필터를 사용하여 방지할 수있음•웹페이지에 악의적인 스크립트를 삽입하여 방문자들의 정보를 탈취하거나, 비정상적인 기능수행을 유발하는 보안 약점크로스사이트스크립팅(XSS)•HTML 태그의 사용을 제한하거나 스크립트에삽입되지 않도록 ‘ < ’, ‘ > ’, ‘&’ 등의 문자를 다른문자로 치환함으로써 방지할 수 있음•외부 입력값을 통해 시스템 명령어의 실행을 유도함으로써 권한을 탈취하거나 시스템 장애를운영체제유발하는 보안 약점명령어 삽입•웹 인터페이스를 통해 시스템 명령어가 전달되지 않도록 하고, 외부 입력값을 검증 없이 내부명령어로 사용하지 않음으로써 방지할 수 있음•악의적인 명령어가 포함된 스크립트 파일을 업로드함으로써 시스템에 손상을 주거나, 시스템위험한 형식을 제어할 수 있는 보안 약점파일 업로드•업로드 되는 파일의 확장자 제한, 파일명의 암호화, 웹사이트와 파일 서버의 경로 분리, 실행 속성을 제거하는 등의 방법으로 방지할 수 있음•입력 값으로 사이트 주소를 받는 경우 이를 조신뢰되지 않는작하여 방문자를 피싱 사이트로 유도하는 보안URL 주소로약점자동접속 연결•연결되는 외부 사이트의 주소를 화이트 리스트로 관리함으로써 방지할 수 있음•연속된 메모리 공간을 사용하는 프로그램에서 할당된 메모리의 범위를 넘어선 위치에서 자료를읽거나 쓰려고 할 때 발생하는 보안 약점•프로그램의 오동작을 유발시키거나, 악의적인메모리 버퍼코드를 실행시켜 공격자가 프로그램을 통제할오버플로수 있는 권한을 획득하게 함•메모리 버퍼를 사용할 경우 적절한 버퍼의 크기를설정하고, 설정된 범위의 메모리 내에서 올바르게읽거나 쓸 수 있도록 함으로써 방지할 수 있음 원본 추출 이미지(검수용·회차 숫자 원문 포함) 구조화된 본문이 원본과 맞게 들어갔는지 확인하기 위한 이미지입니다. 이미지 안에는 원본 회차 숫자와 다음 절 일부가 포함될 수 있습니다.