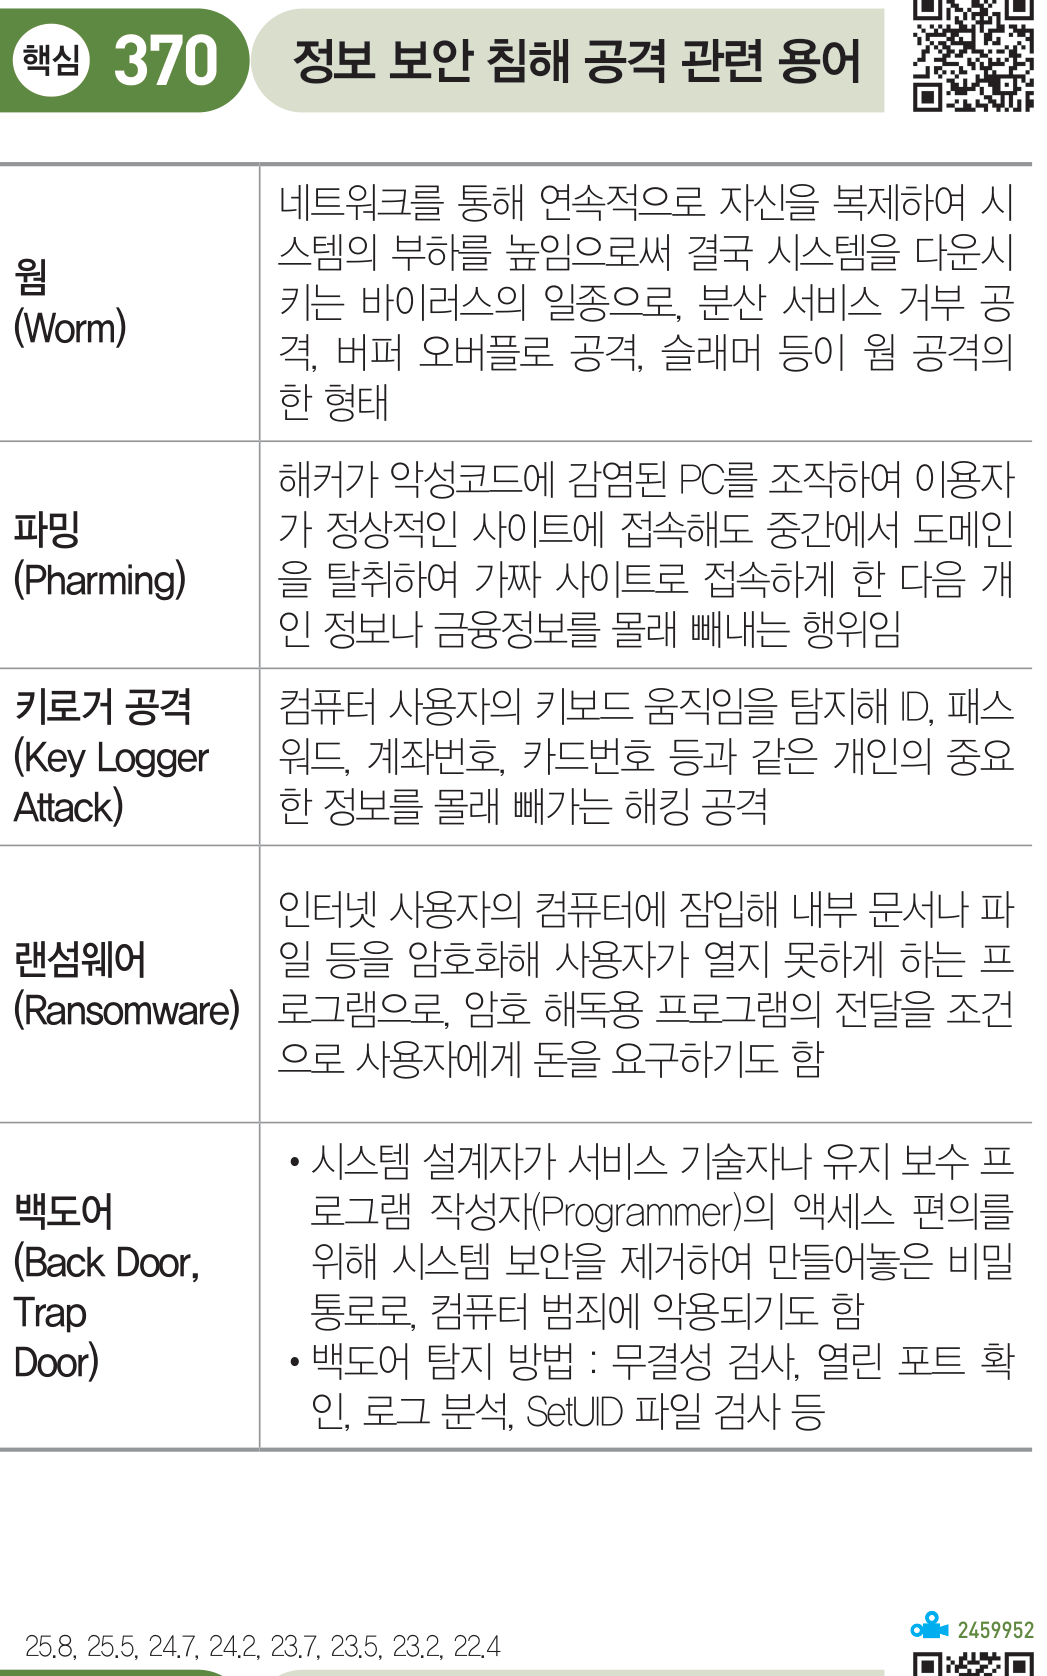
정보시스템 구축관리 핵심370 정보 보안 침해 공격 관련 용어 네트워크를 통해 연속적으로 자신을 복제하여 시 출제 빈도 ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ 10회 원본 115쪽 네트워크를 통해 연속적으로 자신을 복제하여 시스템의 부하를 높임으로써 결국 시스템을 다운시웜키는 바이러스의 일종으로, 분산 서비스 거부 공(Worm)격, 버퍼 오버플로 공격, 슬래머 등이 웜 공격의한 형태해커가 악성코드에 감염된 PC를 조작하여 이용자파밍가 정상적인 사이트에 접속해도 중간에서 도메인(Pharming)을 탈취하여 가짜 사이트로 접속하게 한 다음 개인 정보나 금융정보를 몰래 빼내는 행위임키로거 공격컴퓨터 사용자의 키보드 움직임을 탐지해 ID, 패스(Key Logger워드, 계좌번호, 카드번호 등과 같은 개인의 중요Attack)한 정보를 몰래 빼가는 해킹 공격인터넷 사용자의 컴퓨터에 잠입해 내부 문서나 파랜섬웨어일 등을 암호화해 사용자가 열지 못하게 하는 프(Ransomware)로그램으로, 암호 해독용 프로그램의 전달을 조건으로 사용자에게 돈을 요구하기도 함•시스템 설계자가 서비스 기술자나 유지 보수 프백도어로그램 작성자(Programmer)의 액세스 편의를(Back Door,위해 시스템 보안을 제거하여 만들어놓은 비밀Trap통로로, 컴퓨터 범죄에 악용되기도 함Door)•백도어 탐지 방법 : 무결성 검사, 열린 포트 확인, 로그 분석, SetUID 파일 검사 등 원본 추출 이미지(검수용·회차 숫자 원문 포함) 구조화된 본문이 원본과 맞게 들어갔는지 확인하기 위한 이미지입니다. 이미지 안에는 원본 회차 숫자와 다음 절 일부가 포함될 수 있습니다.