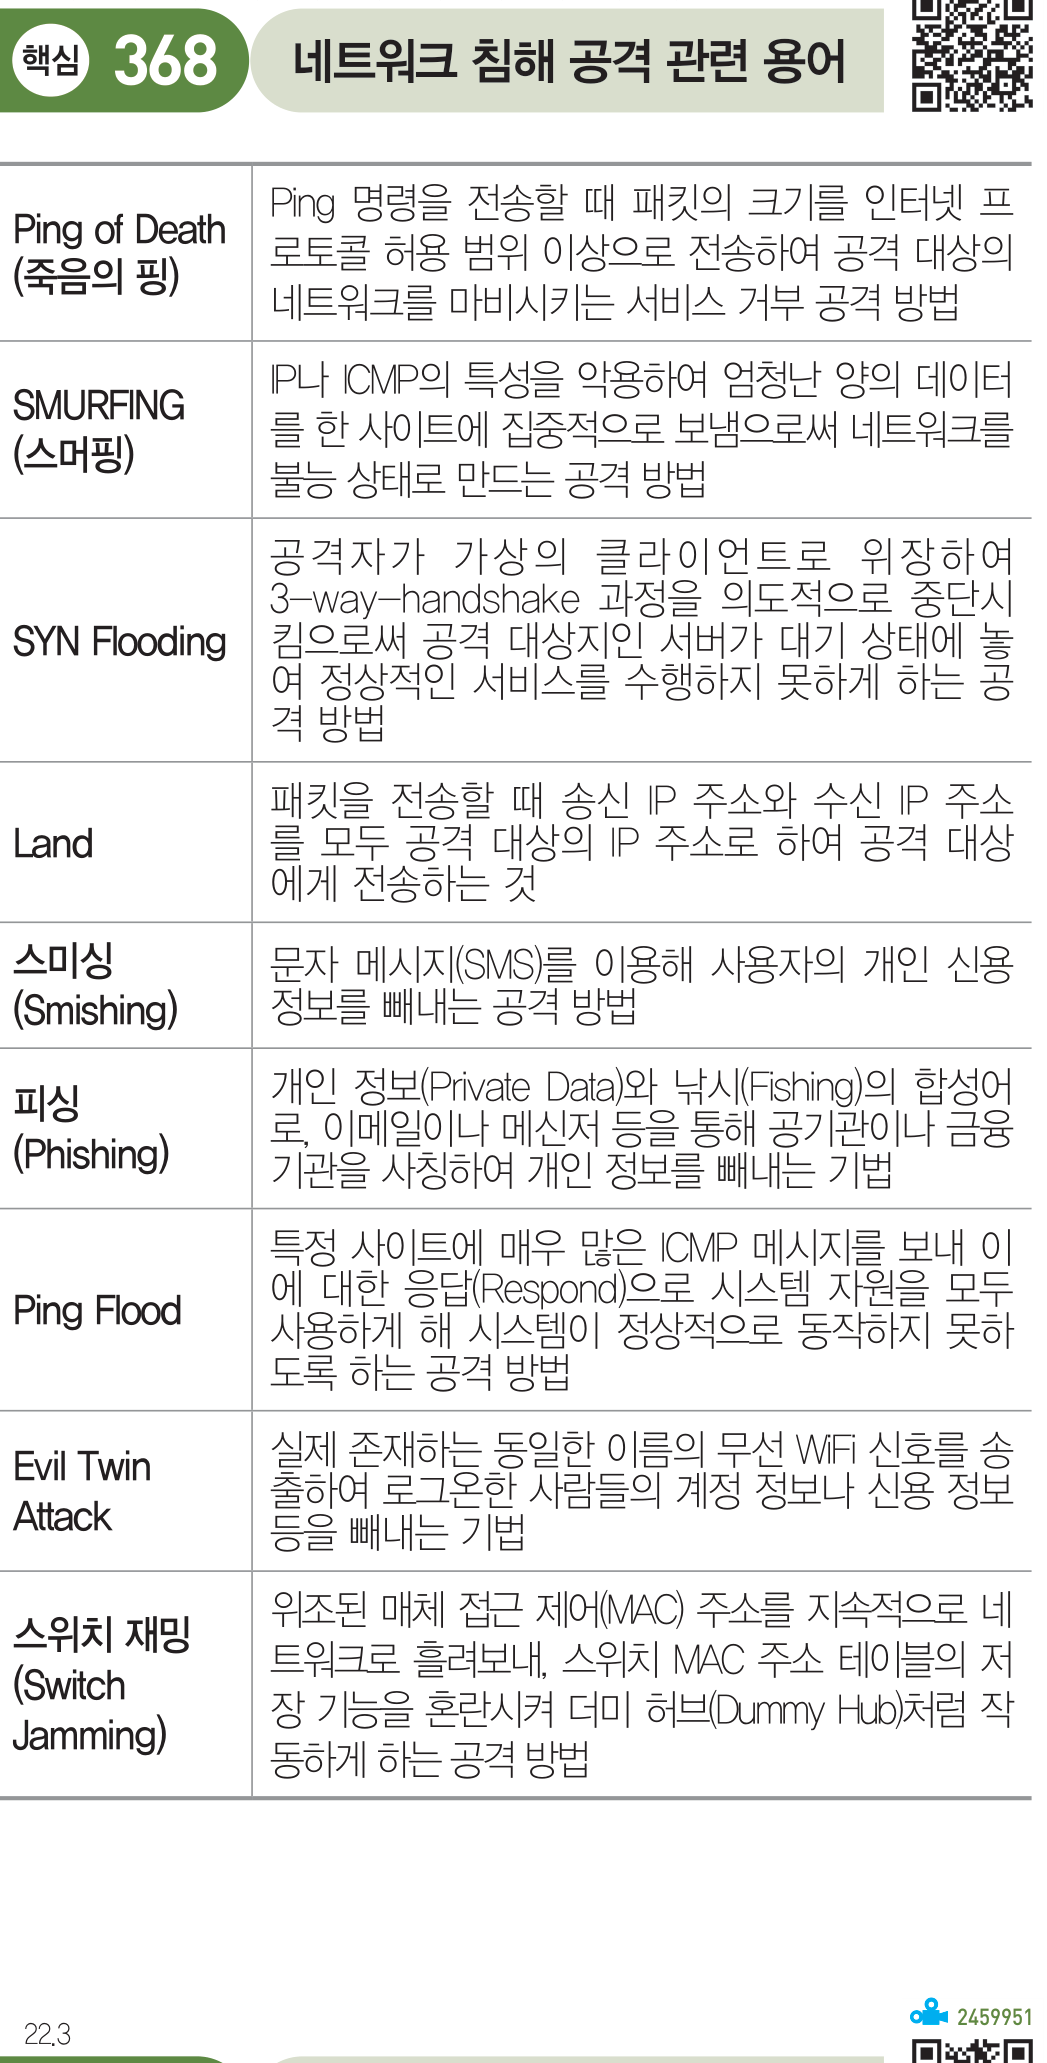
정보시스템 구축관리 핵심368 네트워크 침해 공격 관련 용어 Ping 명령을 전송할 때 패킷의 크기를 인터넷 프 출제 빈도 ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ 12회 원본 114쪽 Ping 명령을 전송할 때 패킷의 크기를 인터넷 프Ping of Death로토콜 허용 범위 이상으로 전송하여 공격 대상의(죽음의 핑)네트워크를 마비시키는 서비스 거부 공격 방법IP나 ICMP의 특성을 악용하여 엄청난 양의 데이터SMURFING를 한 사이트에 집중적으로 보냄으로써 네트워크를(스머핑)불능 상태로 만드는 공격 방법공격자가 가상의 클라이언트로 위장하여3-way-handshake 과정을 의도적으로 중단시SYN Flooding킴으로써 공격 대상지인 서버가 대기 상태에 놓여 정상적인 서비스를 수행하지 못하게 하는 공격 방법패킷을 전송할 때 송신 IP 주소와 수신 IP 주소Land를 모두 공격 대상의 IP 주소로 하여 공격 대상에게 전송하는 것스미싱문자 메시지(SMS)를 이용해 사용자의 개인 신용정보를 빼내는 공격 방법(Smishing)개인 정보(Private Data)와 낚시(Fishing)의 합성어피싱로, 이메일이나 메신저 등을 통해 공기관이나 금융(Phishing)기관을 사칭하여 개인 정보를 빼내는 기법특정 사이트에 매우 많은 ICMP 메시지를 보내 이에 대한 응답(Respond)으로 시스템 자원을 모두Ping Flood사용하게 해 시스템이 정상적으로 동작하지 못하도록 하는 공격 방법실제 존재하는 동일한 이름의 무선 WiFi 신호를 송Evil Twin출하여 로그온한 사람들의 계정 정보나 신용 정보Attack등을 빼내는 기법위조된 매체 접근 제어(MAC) 주소를 지속적으로 네스위치 재밍트워크로 흘려보내, 스위치 MAC 주소 테이블의 저(Switch장 기능을 혼란시켜 더미 허브(Dummy Hub)처럼 작Jamming)동하게 하는 공격 방법 원본 추출 이미지(검수용·회차 숫자 원문 포함) 구조화된 본문이 원본과 맞게 들어갔는지 확인하기 위한 이미지입니다. 이미지 안에는 원본 회차 숫자와 다음 절 일부가 포함될 수 있습니다.