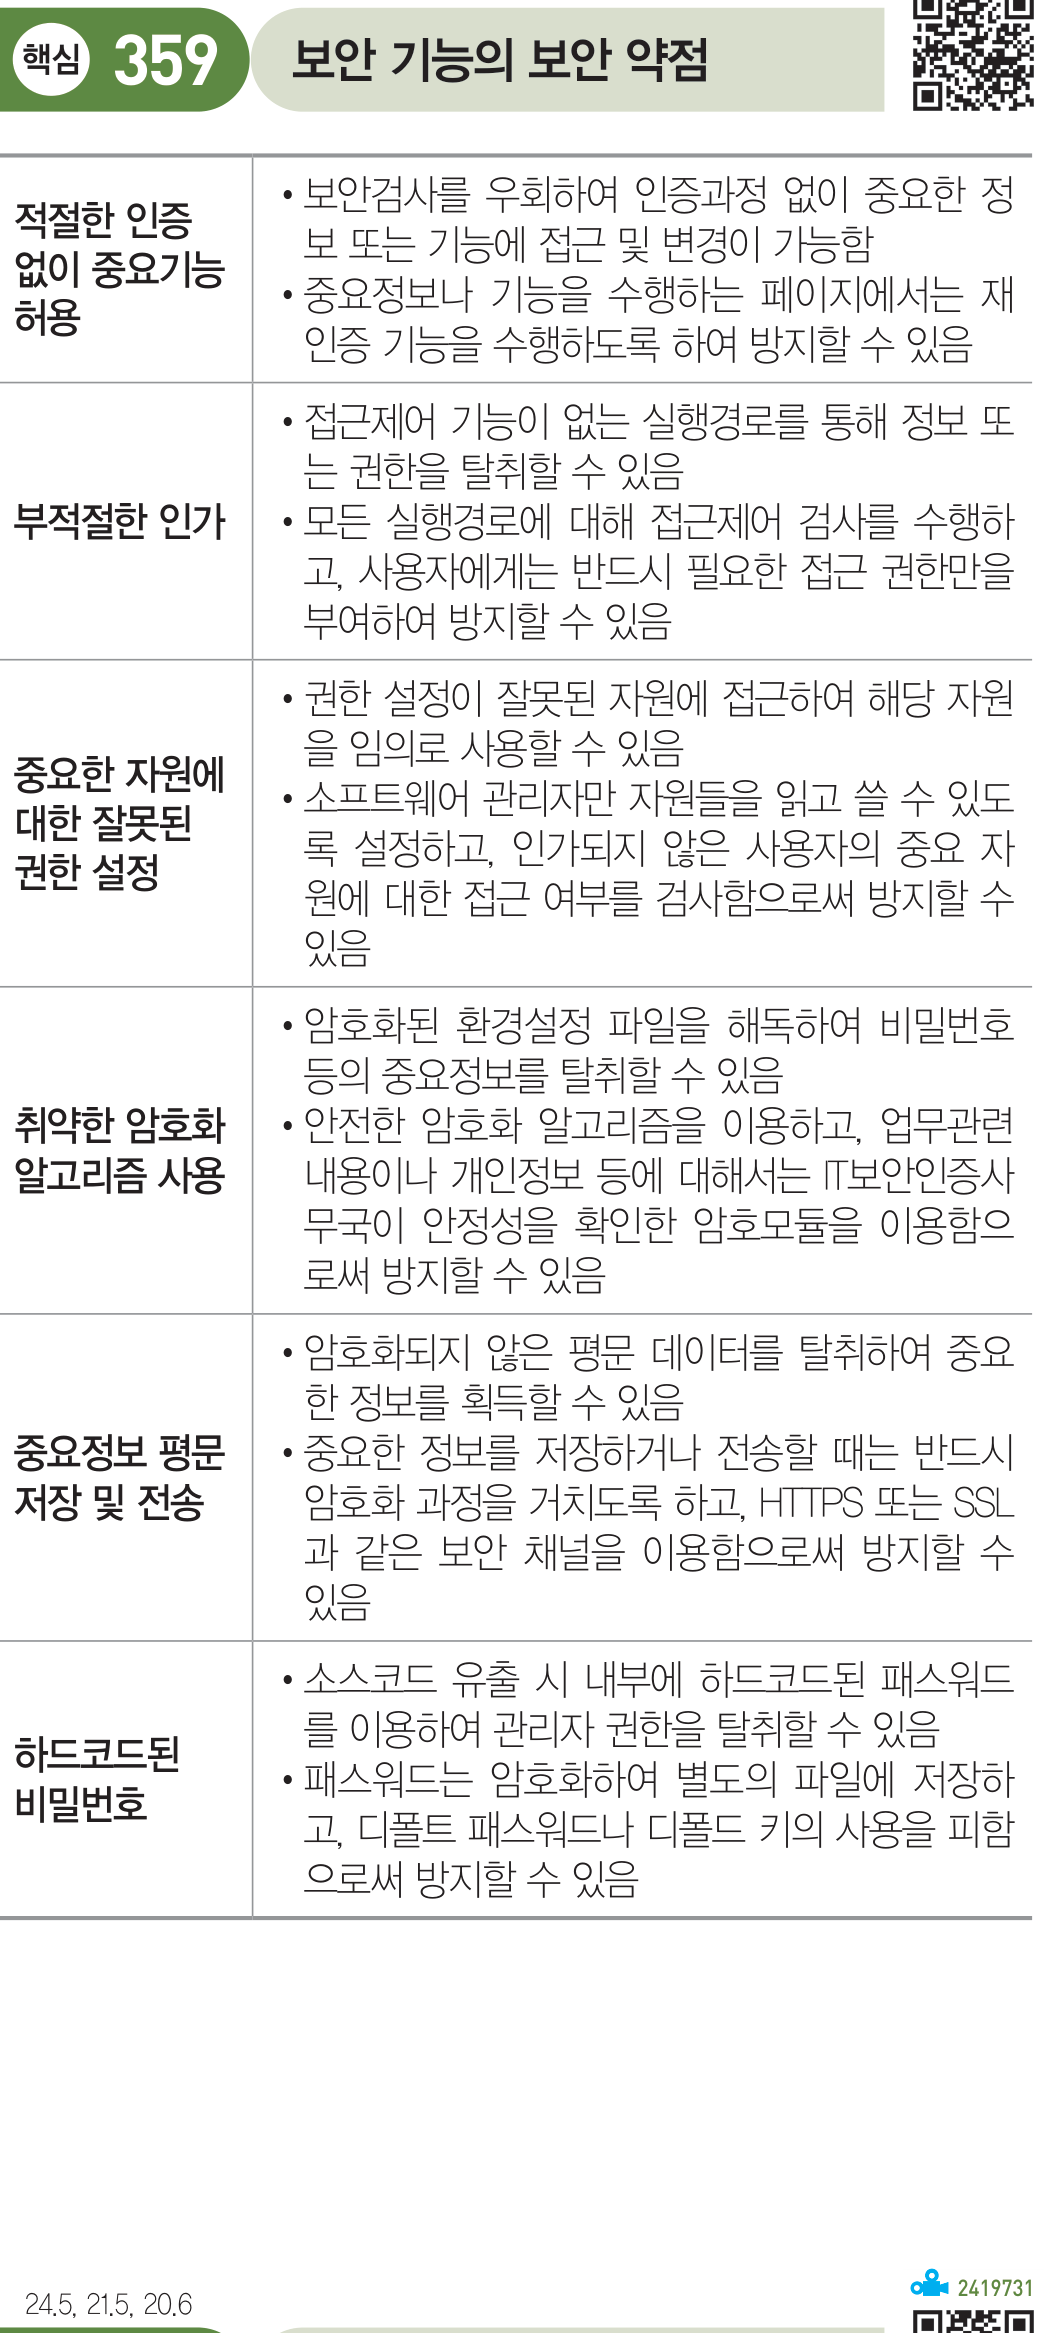
정보시스템 구축관리 핵심359 보안 기능의 보안 약점 •보안검사를 우회하여 인증과정 없이 중요한 정 출제 빈도 ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ ☆★ 1회 원본 112쪽 •보안검사를 우회하여 인증과정 없이 중요한 정적절한 인증보 또는 기능에 접근 및 변경이 가능함없이 중요기능•중요정보나 기능을 수행하는 페이지에서는 재허용인증 기능을 수행하도록 하여 방지할 수 있음•접근제어 기능이 없는 실행경로를 통해 정보 또는 권한을 탈취할 수 있음부적절한 인가•모든 실행경로에 대해 접근제어 검사를 수행하고, 사용자에게는 반드시 필요한 접근 권한만을부여하여 방지할 수 있음•권한 설정이 잘못된 자원에 접근하여 해당 자원을 임의로 사용할 수 있음중요한 자원에•소프트웨어 관리자만 자원들을 읽고 쓸 수 있도대한 잘못된록 설정하고, 인가되지 않은 사용자의 중요 자권한 설정원에 대한 접근 여부를 검사함으로써 방지할 수있음•암호화된 환경설정 파일을 해독하여 비밀번호등의 중요정보를 탈취할 수 있음취약한 암호화•안전한 암호화 알고리즘을 이용하고, 업무관련알고리즘 사용내용이나 개인정보 등에 대해서는 IT보안인증사무국이 안정성을 확인한 암호모듈을 이용함으로써 방지할 수 있음•암호화되지 않은 평문 데이터를 탈취하여 중요한 정보를 획득할 수 있음중요정보 평문•중요한 정보를 저장하거나 전송할 때는 반드시저장 및 전송암호화 과정을 거치도록 하고, HTTPS 또는 SSL과 같은 보안 채널을 이용함으로써 방지할 수있음•소스코드 유출 시 내부에 하드코드된 패스워드를 이용하여 관리자 권한을 탈취할 수 있음하드코드된•패스워드는 암호화하여 별도의 파일에 저장하비밀번호고, 디폴트 패스워드나 디폴드 키의 사용을 피함으로써 방지할 수 있음 원본 추출 이미지(검수용·회차 숫자 원문 포함) 구조화된 본문이 원본과 맞게 들어갔는지 확인하기 위한 이미지입니다. 이미지 안에는 원본 회차 숫자와 다음 절 일부가 포함될 수 있습니다.